NIS2 en de Cyberbeveiligingswet: cybersecurity is nu verplicht, voor veel meer organisaties dan je denkt
In Nederland is NIS2 omgezet in de Cyberbeveiligingswet (Cbw). Die geldt sinds 15 augustus 2026 en vervangt de Wbni. De wet stelt eisen aan risicomanagement, incidentmeldingen, registratie en de rol van het bestuur. De praktische uitwerking staat in het Cyberbeveiligingsbesluit en in aparte regelingen per sector. Toezichthouders kunnen boetes opleggen tot € 10 miljoen of 2% van de wereldwijde omzet.
Voor wie is NIS2 relevant?
Veel organisaties weten nog niet of ze onder NIS2 vallen. Vaak vallen ook leveranciers binnen de keten onder de eisen, ook al staan ze niet rechtstreeks in de wettekst genoemd.
NIS2 maakt onderscheid tussen 'essentiële' en 'belangrijke' entiteiten. Beide moeten aan de eisen voldoen; alleen het toezichtsregime verschilt. De richtlijn raakt onder andere:
Energie, water, transport, banken, financiële infrastructuur.
Zorgaanbieders, productie en distributie van geneesmiddelen, medische hulpmiddelen.
Digitale infrastructuur: cloudleveranciers, datacenters, DNS-aanbieders, contentplatforms.
Postdiensten, afvalbeheer, productie en distributie van chemische stoffen, levensmiddelen.
Onderzoeksorganisaties en bepaalde delen van de overheid.
Productie van elektronica, voertuigen, machines en meer.
Registratie bij het NCSC
Valt je organisatie onder de Cbw? Dan ben je verplicht je te registreren bij het Nationaal Cyber Security Centrum (NCSC) via mijn.ncsc.nl. Daarvoor heb je eHerkenning op niveau EH2+ nodig, plus een machtiging om namens je organisatie te handelen. Wijzigingen geef je binnen 14 dagen door. Veel organisaties zijn nog niet geregistreerd. Twijfel je of je eronder valt? Dan zoeken we dat samen uit.
Waar moet je aan voldoen?
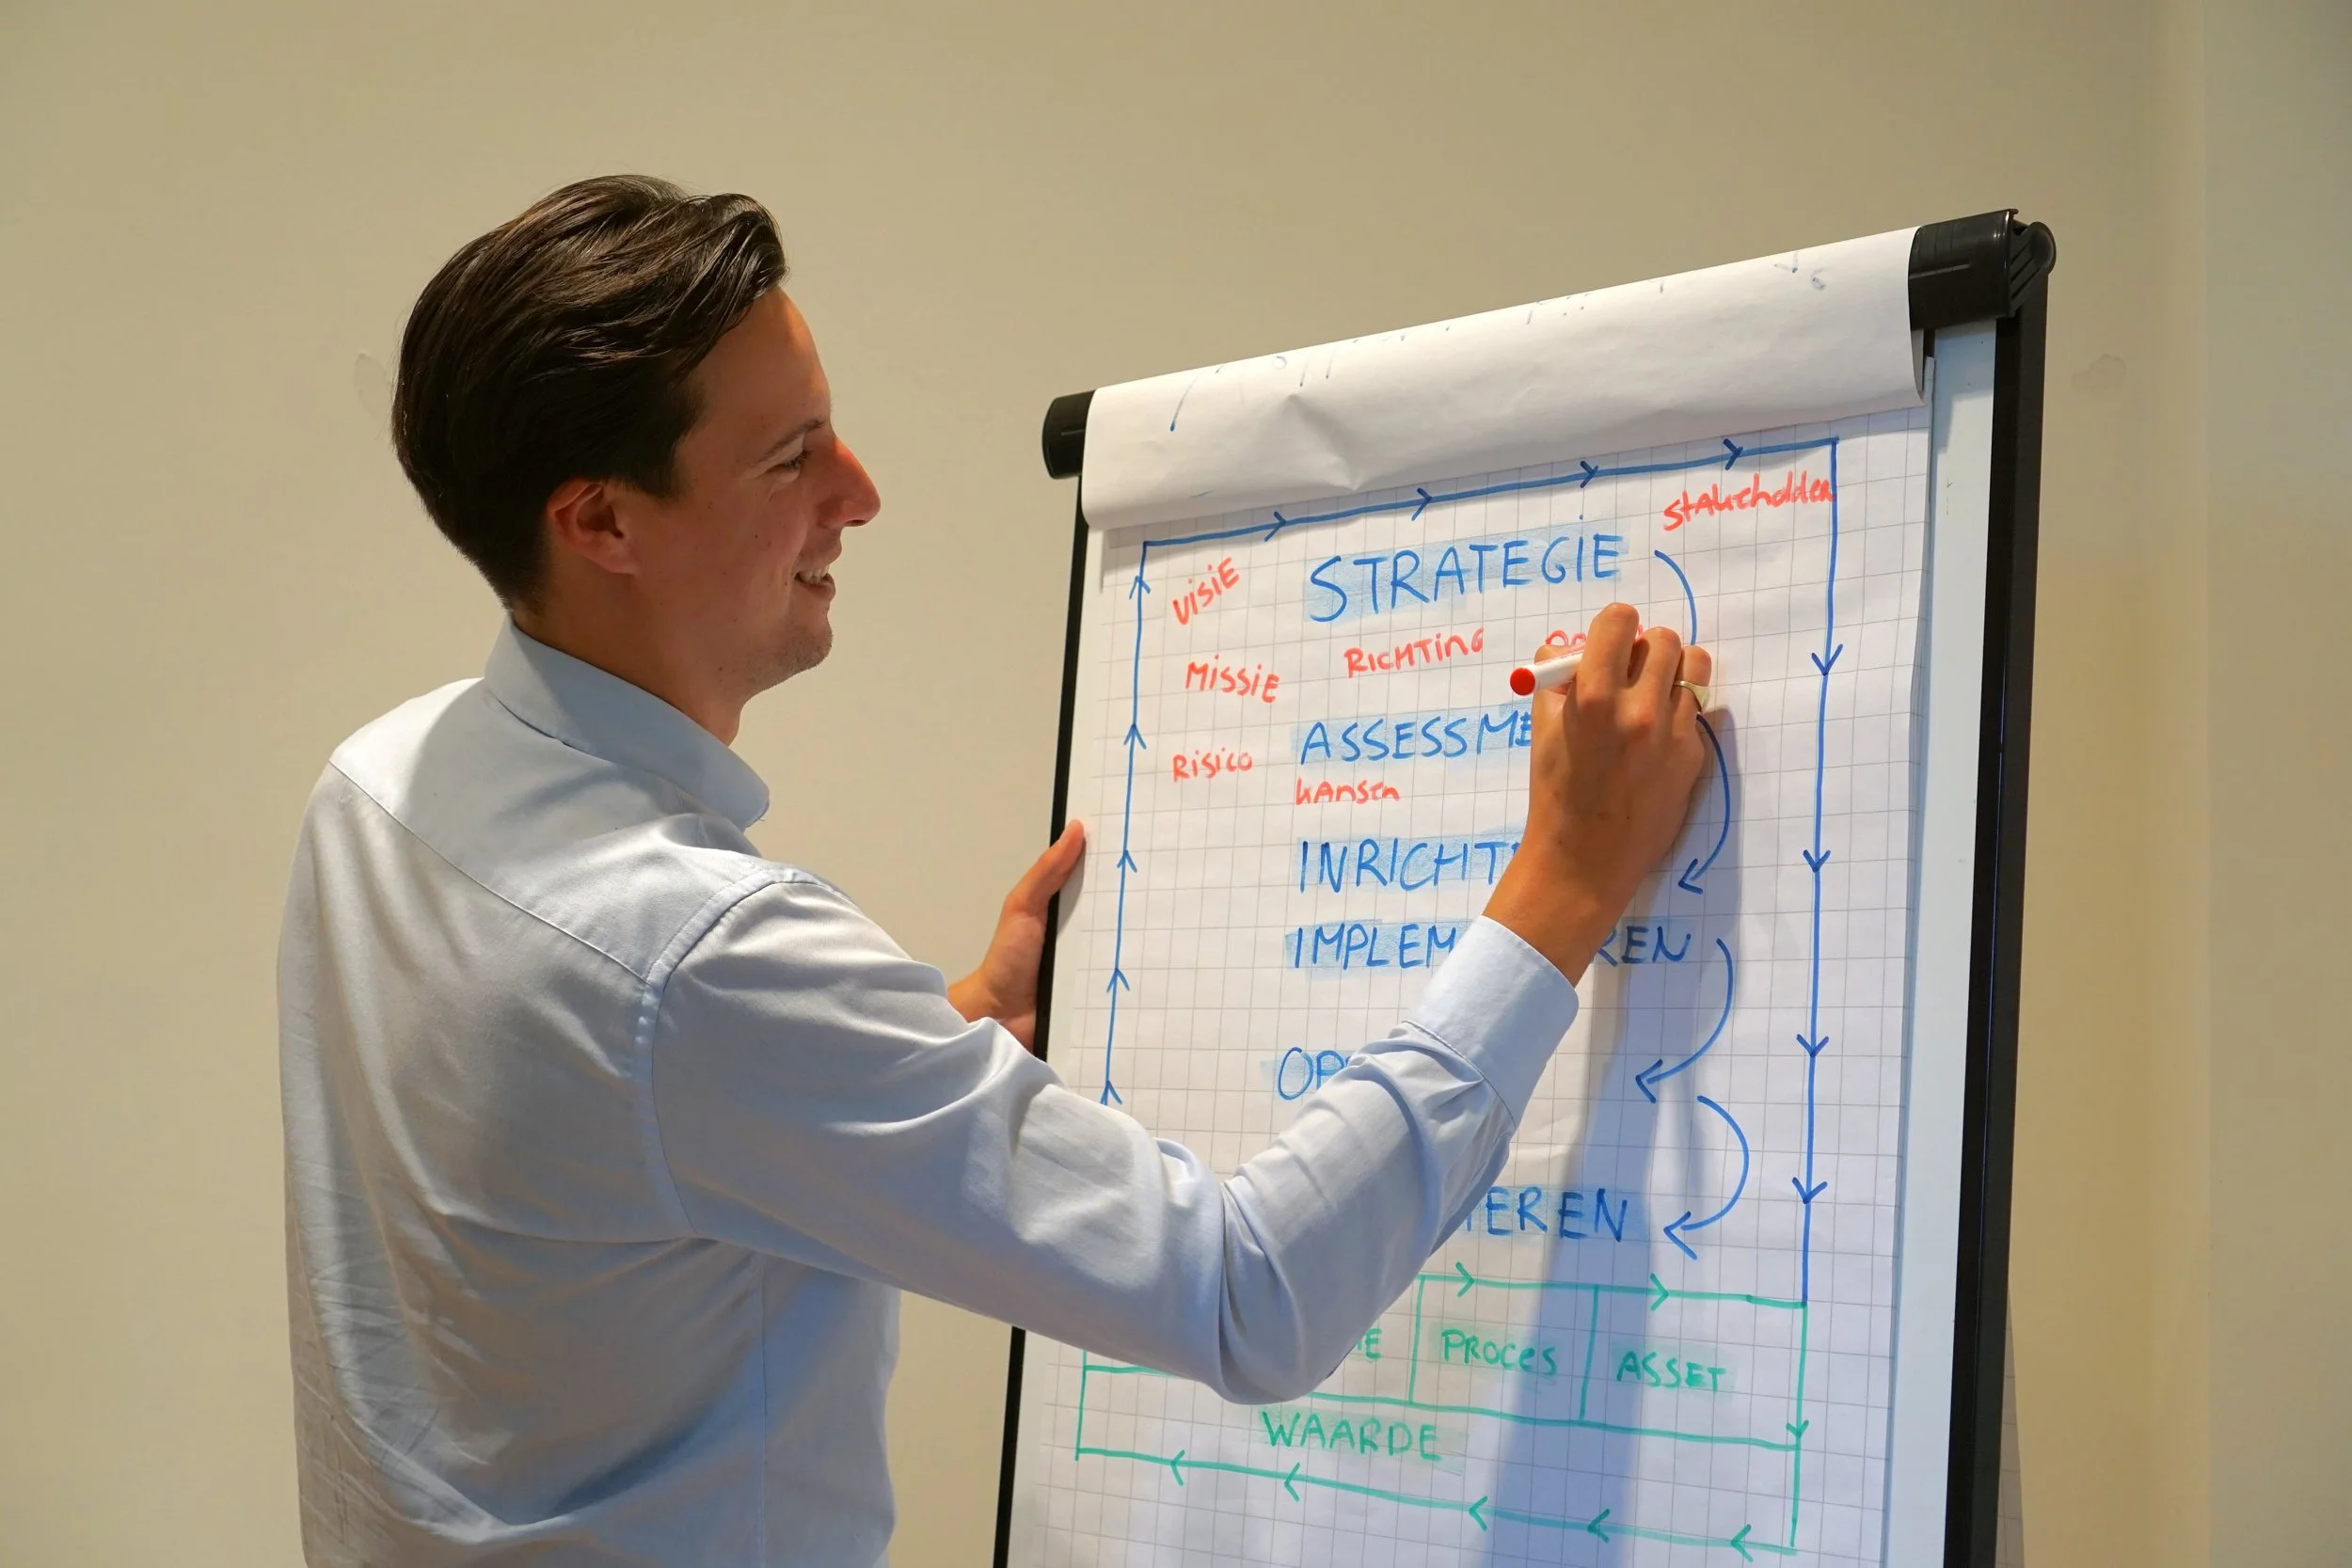
NIS2 stelt eisen op tien thema's, waaronder:
Risicoanalyse en informatiebeveiligingsbeleid.
Incidentbehandeling en -meldingen (binnen 24 uur een vroege waarschuwing, binnen 72 uur een melding, binnen een maand een eindrapport).
Bedrijfscontinuïteit en crisisbeheer.
Toeleveringsketenbeveiliging: je beoordeelt de risico’s van je leveranciers en maakt daar afspraken over.
Beveiliging bij verwerving, ontwikkeling en onderhoud van netwerk- en informatiesystemen.
Beleid voor beoordeling van de doeltreffendheid van cybersecuritymaatregelen.
Cybersecurity-hygiëne en awareness-training.
Cryptografie en encryptie.
Personeelsbeveiliging en toegangsbeheer.
Multi-factor authenticatie en versleutelde communicatie.
Een specifiek onderdeel van NIS2 is de bestuurdersaansprakelijkheid: directie en bestuur worden persoonlijk verantwoordelijk gehouden voor het toezicht op de implementatie van de maatregelen.
Hoe helpt Rethink bij NIS2 compliance?
We helpen organisaties bepalen of ze onder NIS2 vallen, een gap-analyse uitvoeren tegen de eisen, en de noodzakelijke maatregelen implementeren. Een goede basis is vaak een ISO 27001-managementsysteem; dat dekt een groot deel van de NIS2-eisen. Voor wat NIS2-specifiek toevoegt (incidentmeldingen, keten, bestuurlijke verantwoordelijkheid) zorgen we voor concrete inrichting.
Voor doorlopend beheer kan onze CISO de rol oppakken, inclusief de bestuurlijke rapportage die NIS2 vraagt.
Let op: Rethink Security geeft geen juridisch advies. Voor specifieke juridische vraagstukken rond NIS2 / Cyberbeveiligingswet werken we samen met gespecialiseerde juristen.
Veelgestelde vragen
-
Ja. De Cyberbeveiligingswet geldt sinds 15 augustus 2026 en vervangt de Wet beveiliging netwerk- en informatiesystemen (Wbni). De zorgplicht, meldplicht en registratieplicht gelden vanaf die datum. Bestuurders hebben voor hun verplichte scholing twee jaar de tijd.
-
Organisaties zijn zelf verantwoordelijk om te toetsen of ze onder de Cyberbeveiligingswet vallen. De wet geldt voor essentiële en belangrijke organisaties in achttien sectoren, waaronder energie, drinkwater, digitale infrastructuur, gezondheidszorg, overheid en vervoer. Bepalend zijn de sector én de omvang (grofweg vanaf 50 medewerkers of 10 miljoen euro omzet). Let op: ook als je zelf buiten de wet valt, kun je er via de keten mee te maken krijgen, doordat klanten die er wél onder vallen eisen aan hun leveranciers stellen.
-
Ja, een ISO 27001-managementsysteem dekt een groot deel van de zorgplicht af en geeft een flinke voorsprong. Het is echter geen automatisch bewijs van naleving: de wet stelt aanvullende eisen aan onder meer incidentmelding, registratie en bestuurlijke verantwoordelijkheid. Een gerichte gap-analyse maakt zichtbaar waar het verschil zit.
-
Ja. De wet legt de verantwoordelijkheid voor het toezicht op de maatregelen expliciet bij het bestuur. Bestuurders moeten de maatregelen goedkeuren, toezien op de uitvoering en aantoonbaar kennis hebben van cyberrisico's. Bij ernstige nalatigheid kunnen zij persoonlijk aansprakelijk worden gesteld. Bestuurders moeten daarnaast aantoonbaar geschoold zijn in cyberrisico’s. In ernstige gevallen kan de toezichthouder een bestuurder tijdelijk schorsen.
10+ Jaar
ervaring
Expertise
Menselijk &
pragmatisch
Geperfectioneerde aanpak
Bij 100+
organisaties
Bewezen succes
Voldoe je al aan de Cyberbeveiligingswet?
In een eerste gesprek bepalen we samen of je onder de Cbw valt, of je registratie op orde is en wat de logische volgende stap is. Geen verkooppraatje, gewoon een open gesprek.